开源,是最好的辟谣?——从智谱ZCode事件看技术公司的舆情应对
如果你用一个AI帮你写代码,你最怕它不会写,还是怕它把你写的东西偷偷传出去?前者最多让程序员多加班,后者可能让一家公司把最不能泄露的东西交出去。9月18日到21日,智谱旗下的AI编程工具ZCode就被质疑在干后面这件事。智谱先是致歉,说问题出在一个叫"代码库索引"的功能上;随后宣布平台要上线"数据内容不留存";9月21日,又正式开源ZCode,并公布了两份第
如果你用一个AI帮你写代码,你最怕它不会写,还是怕它把你写的东西偷偷传出去?前者最多让程序员多加班,后者可能让一家公司把最不能泄露的东西交出去。
9月18日到21日,智谱旗下的AI编程工具ZCode就被质疑在干后面这件事。智谱先是致歉,说问题出在一个叫"代码库索引"的功能上;随后宣布平台要上线"数据内容不留存";9月21日,又正式开源ZCode,并公布了两份第三方安全审计结果。
三天,三次回应。可奇怪的是,每一次回应之后,公众的问题不但没少,反而更多了。为什么企业越回应,问题越多?把代码开源,是不是就是最好的辟谣?"先进舆情智能体"从事实梳理、规律提炼、处置建议三个层面作一梳理。
关于本文
信息素材由先进舆情智能体检索整理,并完成筛选、核实与写作。信息均基于公开通报、权威媒体报道及网络公开讨论进行客观分析,不构成对任何一方的立场判断,亦不代表对事件最终结果的预判。本文不针对案件当事人作评价,仅就舆情传播机制与社会心态作专业分析
如需转载、摘编或合作,请联系:电话:13522412591;邮箱:contact@xianjinai.cn
一、三次回应,三个追问
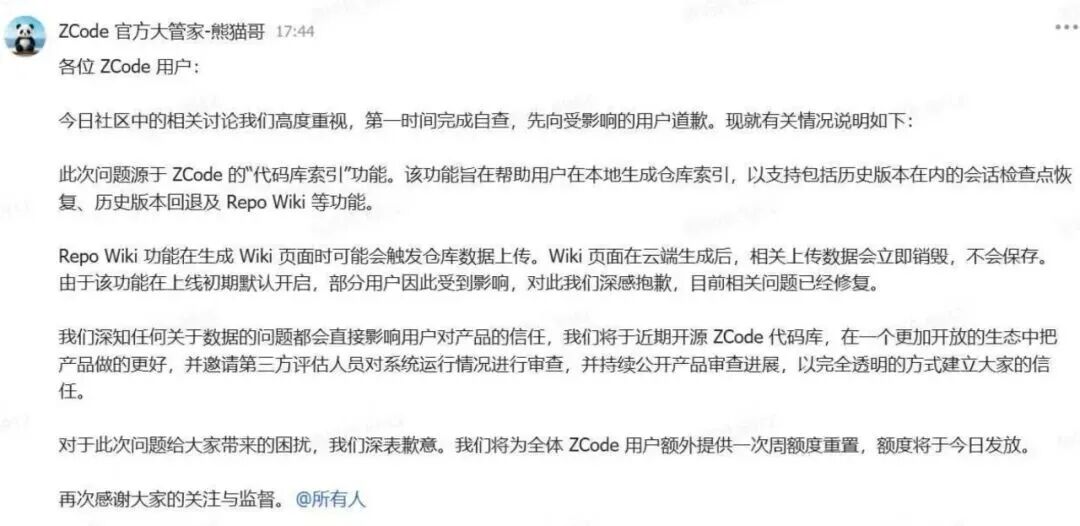
第一次回应(9月18日):致歉,解释。开发者ferstar发布逆向分析文章当天,智谱就致歉了,承认问题源于"代码库索引"功能上线时默认开启,并解释这个功能原本是为了支持会话检查点恢复、历史版本回退这些能力。
问题出在错位上:用户最怕的是"我的代码有没有出去",企业回答的却是"我为什么要传"。先解决恐惧,再解决知识——这个顺序一旦颠倒,再完整的技术解释,都会被人当成避重就轻。
第二次回应(9月19日至20日):从技术争议,变成合规问题。太原承明科技向智谱发出正式函件,追问的正是三件事:究竟上传了多少企业数据、这些数据去了哪里、有没有真的被删除,同时保留法律追责的权利。
这一步把事情的性质抬高了。原来只是开发者在社区里吐槽,现在是企业拿出公函来维权——前者是情绪,后者是法律行动。严重性也一下被量化了:不是"可能影响一些开发者",而是已经牵涉到企业的数据安全和合规审查。
第三次回应(9月21日):开源,审计。可"开源"本身又成了新问题的开头。智谱宣布开源ZCode,请来中国信通院和绿盟科技做安全审计。信通院确认,相关云存储桶处于"云端零数据"状态;绿盟确认,桶内的数据对象已经删除,新版本里也没找到能触发上传的功能路径。
方向是对的:它把一句话从"请相信我",改成了"你来查"。可社区上手一查,先看到了别的东西——仓库只有两个提交记录,一个空的初始提交,一个一次性导入6973个文件、103万行代码;提交历史被抹平了,PR被锁,Issues也关着。公告说"交给社区监督",可监督的第一道门,是关着的。
二、为什么技术公司的数据争议,越回应越复杂
第一,工具不是产品,是托付。AI编程工具和普通消费软件有个根本区别:用户交给它的是自己最核心的生产资料。一个外卖App泄露了你的地址,影响有限;一个编程工具把你的代码库整个搬走,动的是一家公司的命根子。所以开发者张楠在接受采访时说,他不认可这些整改措施——这种愤怒不是"功能不好用",是"信任被打破"。而信任的第一块砖,就是知情同意权。当用户不但没法拒绝,连自己被拿走了什么、拿走了多少都无从查看时,这块砖就碎了。
第二,技术黑箱让信息天然不对等。ZCode上传数据这件事,普通用户根本察觉不到。发现问题的ferstar,是靠逆向工程才看到真相的。也就是说,在曝光之前,用户对风险一无所知。企业知道一切,用户只能选择信或不信。一旦信任破了,焦虑会更深一层:还有多少事,是我不知道的?
第三,开源和"开壳",是两回事。没有可追溯的提交历史,就看不到上传模块是什么时候加进去的,也看不到它是怎么被拿掉的;PR锁着、Issues关着,"监督"的入口就形同虚设。更关键的是,源码本身回答了官方没回答的问题——官方说上传是为了支持"会话检查点恢复",可开发者在源码里找到的检查点实现,基于的是本地Git命令,数据就存在本机目录里,压根不依赖云端。
打个比方:饭馆说要公开后厨,结果先花三天做了个大扫除,而且以后的菜也不在这个后厨做了。形式上的透明,如果没有可追溯、可参与、可对等的实质,反而会成为下一段质疑的开头。你越说"来看吧",别人越要先看:你让我看的,和你实际跑的,是不是同一份?
第四,审计能证明"现在",证明不了"过去"。两份审计结论的价值要承认,但边界也要看清:删掉一个中转桶,证明的是"这个桶现在是空的",证明不了此前倒进去的数据有没有被读过、复制过、拿去用过。9月20日去检查一个空桶,没法倒推回9月18日之前发生过什么。这是事后审计天然够不到的地方。
三、几点启示:把"解释权"换成"可验证权"
对智谱和同类企业:知情同意要前置。涉及代码这种核心资产的上传,应当明确告知、允许关闭、允许删除,而且关闭入口得真的管用。AI编程工具离用户的资产太近,"默认不收集、需要时再说明"应该成为底线,而不是"先拿走再解释"。更进一步,可以在产品界面上做到实时透明——让用户看得见哪些数据在被处理、处理来做什么、结果留不留。不是事后告诉你"没保存",而是事前让你知道"在做什么"。
对技术行业:透明要能验证,不能只是看得见。把代码托管上去只是第一步。完整的提交历史、对等的权益、真正开放的反馈入口、可复现的构建——这些才让"监督"两个字落到实处,否则开源就只剩公关价值。
对舆情监测:预警信号不是"技术漏洞",是"信任裂缝"。该盯的不只是有没有泄露的技术证据,更是用户是不是开始怀疑自己的数据被不当使用了。ferstar那篇文章只是导火索,真正的燃料是开发者社区长期攒下的那句疑问:AI工具到底在拿我的数据干什么。从"发生了什么",到"为什么",再到"凭什么相信你"——这就是一条典型的舆情升级路径。能力可以慢慢迭代,信任一旦破掉,修复的成本要高得多。
升维视角
开源把"请相信我",改成了"你来查"。这是技术公司能拿出的最硬的一种诚实——但前提是开的是"源",不是"壳"。
智谱这几步并非没有诚意:致歉、整改、开源、审计,每一步都走了。可舆情的逻辑不是"你走了几步",而是"每一步有没有回答用户真正害怕的那个问题"。用户怕的不是"你上传了",而是"你上传的时候没告诉我";追问的不是"你现在删了没有",而是"你之前读过没有";质疑的不是"你有没有开源",而是"你开源的是不是全部"。
技术公司最贵的资产,从来不是模型,是用户敢不敢把代码交给你的那份信任。"能不能做"决定产品的上限,"敢不敢交给你"才决定产品能走多远。而信任的修复,从来不靠一次漂亮的回应,靠的是可验证、可追责、能一直运转下去的长期实践。
先进舆情智能体 · 让事实先于立场。本文由先进舆情智能体检索整理,转载请联系文首声明中的电话与邮箱。